Rabu, 03 Agustus 2016

Konfigurasi Samba File Server

Assalamu'alaikum Wr. Wb.
1. Pengertian

Samba adalah program bersifat open source yang menyediakan layanan berbagi file (file server) dan berbagi alat pencetak (print service), resolusi nama netBIOS, dan pengumuman layanan (netBIOS service announcement/browsing).

Baca selengkapnya disini

2. Latar Belakang

File server memberikan layanan berupa peyedia file ataupun folder yang dapat diakses bersama-sama oleh para pengguna didalam suatu jaringan. File Server sering kali disebut juga sebagai sistem file sharing. Keuntungan dari penggunaan file server ini dapat dilihat dari segi keefisiensi-nya
3. Tujuan

Tujuan nya adalah untuk menghubungkan antara mesin Linux (UNIX) dengan mesin windows. Sebagai perangkat lunak yang cukup banyak fungsinya yang dapat dilakukan oleh samba software, mulai dari menjembatani sharing file, sharing device, DHCP, FTP, sebagai gateway, dan lain sebagainya.

4. Alat dan Bahan
  • PC/Laptop dengan keadaan sehat/baik
  • PC Server yang sudah terinstall Debian 8
  • Koneksi Internet
5. Langkah Kerja

- Intall paket samba nya terlebih dahulu, lakukan dengan perintah
# apt-get install samba
- Edit file smb.conf, lakukan dengan perintah
# nano /etc/samba/smb.conf
Isikan sintag berikut di paling bawah
[nanda.net]
path = /home/nandalilik  --> "letak file-file yang akan dibagikan"
browseable = yes   --> "yes brarti dapat dilihat oleh public"
writeable = yes  --> "yes brarti dapat ditambah file atau folder dari client yang membuka, jika no maka sebaliknya"
guest ok = no  --> "jika yes berarti dapat dapat ijin untuk tamu atau tanpa password , jika no maka sebaliknya"
public = no   -->
read only = no
security = user  --> "jika share maka enkripsi tanpa password, jika user maka menggunakan enkripsi password"
Simpan dengan menekan tombol ctrl+x --> y --> enter
- Sekarang kita buat user untuk client, lakukan dengan perintah
# smbpasswd -a  nandalilik
New SMB password:   --> password user
Retype new SMB password:  -->  mengulang mengisikan password untuk verifikasi
Added user nandalilik.
- Kita restart samba nya, lakukan dengan perintah
# /etc/init.d/samba restart
- Buka dengan PC client
Kemudian ketikan di kotak pencarian "smd://192.168.13.1 (ip server)
Maka akan muncul tampilan seperti dibawah ini
- Klik 2x pada folder domain, maka anda akan disuruh memasukkan username & password yang sudah dibuat tadi

- Jika sudah maka akan muncul tampilan seperti ini
Kenapa kosong ? karena saya belum mengisi apa pun di server saya :-).

6. Kesimpulan

Dari kegiatan kali ini dapat kita simpulkan bahwa di samba file server ini digunakan bebagai pelayanan file atau data untuk pengguna (atau tempat penyimpanan berkas-berkas penting)

7. Referensi
https://id.wikipedia.org/wiki/Samba_(perangkat_lunak)
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga Bermanfaat. Terimakasih
Wassalamu'alaikum Wr. Wb.
Share:

Selasa, 02 Agustus 2016

Konfigurasi NTP di Debian Jessie

Assalamu'alaikum Wr. Wb.

Pada kesempatan kali ini saya akan sedikit membahas tentang NTP.
Sebelum kita melanjutkan ke konfigurasinya, sebelumnya kita ketahui dahul apa itu NTP?
1. Pengertian

NTP (Network Time Protocol) adalah protocol jaringan untuk sinkronisasi jam atau waktu antara sistem komputer melalui paket-switched, variabel - latency jaringan data.

baca selengkapnya disini

2. Tujuan

Tujuan dari kegiatan ini adalah untuk mengatur waktu di komputer server agar jika server digunakan untuk mengirim paket data, paket data tersebut dapat terkirim tepat waktu.

3. Alat dan Bahan
  • PC dengan keadaan baik
  • PC Server yan sudah terinstall Debian 8
  • Koneksi internet
4. Langkah Kerja

- Install paket NTP nya , saya menggunakan "ntp ntpdate", lakukan dengan perintah 
#apt-get install ntp ntpdate
- Edit file ntp.conf di directory /etc dengan perintah
#nano /etc/ntp.conf
- Cari nama server 0.debian, kemudian kasih tanda # di depan server 0 - 3, lalu tambahkan baris ini pada bagian paling bawah , tambahkan "server 127.127.1.0

- Masih didalam file ntp.conf, cari lagi "restric 192.168.123.0 mask 255.255.255.0 notrust", lalu hilangkan tanda # nya kemudian ubah menjadi seperti ini
"restric 192.168.13.0 mask 255.255.255.0 nomodifi notrap"
Simpan dengn menekan tombol ctrl+x, y , enter
- Restart ntp nya, lakukan dengan perintah
#/etc/init.d/ntp restart
- Kemudian kita cek ntp-server local sudah bekerja dengan baik atau belum, lakukan dengan perintah
#ntpq -p
Jika bagian "jitter" sudah menujukan angka 0.000 atau 0.001 maka sudah benar, jika belum maka cek ulang file ntp.conf nya

- Cek date nya, lakukan dengan perintah
#date
Maka waktu dan taggal sudah teratur otomatis

5. Kesimpulan
6. Referensi
https://en.wikipedia.org/wiki/Network_Time_Protocol
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Senin, 01 Agustus 2016

Konfigurasi Securing Web Server (HTTPS) di Debian Jessie

Assalamu'alaikum Wr. Wb.

Hai, Pada kesempatan kali ini saya akan membahas sedikit tentang Konfigurasi Securing Web Server atau biasa disebut HTTPS. Sebelum kita melakukan konfigurasinya, kita harus mengetahui dahulu apa itu HTTPS?
1. Pengertian

HTTPS adalah protocol yang digunakan untuk melakukan komunikasi secara aman melalui jaringan komputer yang banyak digunakan di internet. HTTPS terdiri dari komunikasi yang melalui Hypertext Transfer Protocol (HTTP) dalam koneksi enkripsi dalam Transport Layer Secuity atau pendahulunya, Secara Source Sockets Layer (SSL).

Baca selengkapnya disini

2. Tujuan

Tujuan kegiatan ini adalah kita dapat mengkonfigurasi HTTPS sehingga dapat bermanfaat sebagai pengamanan terhadap web server atau situs kita terhadap serangan dari pihak yang tidak bertanggung jawab.

3. Alat dan Bahan
  • PC clien yang siap pakai dan kondisi baik
  • PC Server yang sudah terinstall Debian 
  • Koneksi Internet
4. Langkah Kerja

- Pertama kita tuliskan perintah seperti dibawah
#openssl req -new -x509 -days 365 -nodes -out/etc/apache2/apache2.pem -keyout /etc/apache2/apache2.pem 
- Lalu akan ada perintah mengisi seperti ini

Country Name (2 letter code) [AU]:ID     --> Nama Negara
State or Province Name (full name) [Some-State]:Central Java  
--> Provinsi
Locality Name (eg, city) []:Klaten   
--> Kota
Organization Name (eg, company) [Internet Widgits Pty Ltd]:  
Organizational Unit Name (eg, section) []:
Common Name (e.g. server FQDN or YOUR name) []:nanda.net  
--> Nama Domain
Email Address []:admin@nanda.com
- Kemudian kita mengaktifkan ssl nya, dengan perintah
# a2enmod ssl
- Kemudian restrat apache2
#/etc/init.d/apache2 restart
 - Edit file posts.conf untuk memastikan Listen 443 sudah terisikan, lakukan dengan cara :
# nano /etc/apache2/ports.conf
-  Edit file 000-default.conf, dengan perintah
# nano /etc/apache2/sites-available/000-default.conf
- Kemudian isikan scrip seperti dibawah ini (isikan pada bagian paling bawah)
<VirtualHost *:443>
ServerName nanda.net  
--> Nama Domain
ServerAlias www.nanda.net 
--> Nama Sub Domain

SSLEngine on
SSLCertificateFile /etc/apache2/apache2.pem
</VirtualHost>
 CTRL + X , y , enter untuk menyimpan konfigurasi
- Kemudian restart apache2 nya lagi, dengan perintah
#/etc/init.d/apache2 restart
- Kemudian masuk ke Browser client, tuliskan https:// domain server atau https:// ip server di urlbox, Misal : https:nanda.net, kemudian muncul tampilan seperti ini
Ikuti alur angkanya, maka akan muncul gambar seperti ini

Kemudian klik "Confirm Secirity Exception" untuk mengkonfirmasi, maka akan muncul seperti ini
Jika sudah muncul tampilan seperti di atas maka sudah berhasil

5. Kesimpulan

Hasil dari kegiatan kali ini dapat kita sibpulkan bahwa HTTPS berguna dalam pengamanan suatu web server dari serangan pihak yang tidak bertanggung jawab, dan juga dapat digunakan untuk pembayaran di World Wide Web (WWW), Email dan juga untuk transaksi sensitif dalam sistem informasi perusahaan.
6. Referensi
https://id.wikipedia.org/wiki/HTTP_Secure
https://farid1611.blogspot.co.id/2016/07/konfigurasi-securing-web-server-https.html
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Sabtu, 30 Juli 2016

Evaluasi Kegiatan Satu Minggu yang lalu di BLC Telkom Klaten

Assalamu'alaikum Wr. Wb.

Nah.. Satu minggu kemarin saya sudah melakukan kegiatan-kegiatan dan pada hari ini saya akan sedikit membahas tentang evaluasi kegiatan di BLC Telkom Klaten.
1. Pengertian
Apasih evaluasi itu ?
Evaluasi adalah suatu kegiatan penilaian yang dilakukan sebuah kelompok atau perusahaan dimana dihari itu seluruh anggota melakukan kegiatah sharing tentang apa yang mereka lakukan pada satu minggu yang lalu yang berupa presentasi.

2. Tujuan
Tujuannya di adakan sharing kegiatan yang dilakukan dalam satu minggu adalah untuk mengetahui sejauh mana kemampuan kita dan jika ada suatu kesalahan dalam melakukan kegiatan dalam meminta saran dari audien yang mendengarkan presentasi kita.

3. Alat dan Bahan
  • Laptop/PC
  • LCD Proyektor
  • Pemateri
  • Audien (Pendengar)
4. Langkah Kerja
Ini adalah keigatan evaluasi yang dapat saya abadikan


5. Kesimpulan
Kesimpulan dari kegiatan hari ini adalah kita dapat menambah wawasan kita karena kita mendapat berupa sanggahan dari audien untuk memperbaiki kegiatan kami dalam satu minggu kemarin.

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Jumat, 29 Juli 2016

Konfigurasi OSPF di Packet Tracer

Assalamu'alaikum Wr. Wb.

1. Pengertian
OSPF (Open Shortest Path First) adalah sebuah routing protocol standart terbuka yang telah di implementasikan oleh sejumlah besar vendor jaringan.

OSPF merupakan sebuah routing rotocol sejenis IGRP (Interior Gateway Routing Protocol) yang hanya dapat bekerja dalam jaringan internal suatu organisasi atau perusahaan. Jaringan internal adalah jaringan dimana anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya, atau dengan kata lain , anda masih memiliki hak administrator terhadap jaringan tersebut.

Baca Selengkapnya disini

2. Tujuan
Membagi jaringan yang besar menjadi beberapa area

3. Alat dan Bahan
  • PC dalam keadaan baik, normal
  • Cisco Packet Tracer
4. Langkah Kerja
  • Buka Packet Tracer nya
  • Buat topologi nya seperti ini
  • Atur IP Router nya
Router 1
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 2/0
Router(config-if)#ip address 10.10.10.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 20.20.1.1 255.0.0.0
Router(config-if)#no shutdown

Router 2
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 2/0
Router(config-if)#ip address 10.10.10.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface se 3/0
Router(config-if)#ip address 100.100.100.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 172.168.1.1 255.255.0.0
Router(config-if)#no shutdown

Router 3
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 3/0
Router(config-if)#ip address 100.100.100.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 192.168.1.1 255.255.255.0
Router(config-if)#no shutdown
  •  Atur IP Client nya
Klik 2x pada pc client --> desktop --> ip configuration
           IP Address      Gateway
PC 1 : 20.20.1.2       20.20.1.1
PC 2 : 20.20.1.3       20.20.1.1
PC 3 : 172.168.1.2   172.168.1.1
PC 4 : 172.168.1.3   172.168.1.1
PC 5 : 192.168.1.2   192.168.1.1
PC 6 : 192.168.1.3   192.168.1.1
  •  Konfigurasi OSPF
Router 1
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 10.10.10.0 0.0.0.255 area 0
Router(config-router)#network 20.20.100.1 0.0.0.255 area 0
Router(config-router)#network 20.20.200.1 0.0.0.255 area 0
Router(config-router)#network 20.20.1.1 0.0.0.255 area 0
Router(config-router)#

Router 2
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 10.10.10.0 0.0.0.255 area 0
Router(config-router)#network 100.100.100.0 0.0.0.255 area 0
Router(config-router)#network 172.168.100.0 0.0.0.255 area 0
Router(config-router)#network 172.168.200.0 0.0.0.255 area 0
Router(config-router)#network 172.168.1.0 0.0.0.255 area 0
Router(config-router)#

Router 3
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 100.100.100.0 0.0.0.255 area 0
Router(config-router)#network 192.168.100.0 0.0.0.255 area 0
Router(config-router)#network 192.168.200.0 0.0.0.255 area 0
Router(config-router)#network 192.168.1.0 0.0.0.255 area 0
Router(config-router)#
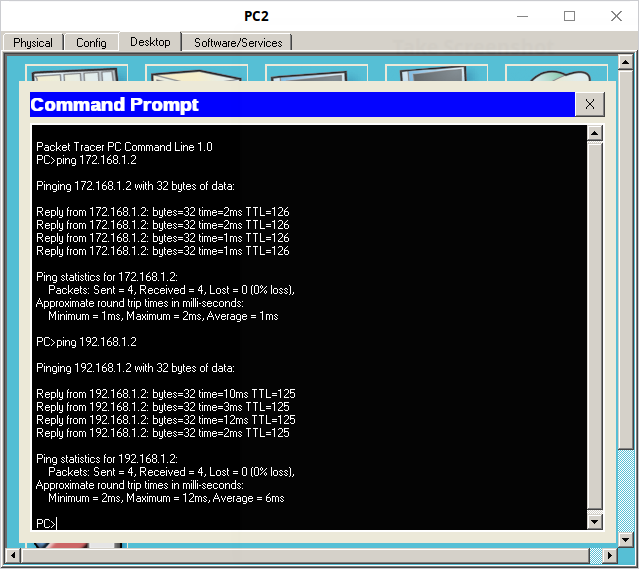
  • Kita cek dengan ping
Klik 2x pada pc client --> desktop --> command prompt
tuliskan ping . . . .(ip yang mau di cek)

5. Kesimpulan
Kesimpulannya kita dapat membagi jaringan yang besar menjadi jaringan yang lebih kecil dan kita lebih mudah dalam mengkonfigurasi ip client nya

6. Referensi

https://id.wikipedia.org/wiki/OSPF
http://santekno.blogspot.co.id/2013/01/ospf-open-shortest-path-first.html#popup
CCNA La Guide Nixtrains_1st Edition_Full Version.pdf

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Kamis, 28 Juli 2016

Routing Dynamic RIPv2 di Packet Tracer

Assalamu'alaikum Wr. Wb.

Kemarin saya sudah memposting tentang Simulasi Routing Dynamic EIGRP di Packet Tracer, sekarang saya akan sedikit membahas tentang Routing Dynamic RIPv2 di Packet Tracer.

Sebelum kita memulai kegiatan ini, kita harus mengetahui dahulu apa itu Routing Dynamic RIP.

1. Pengertian
Dynamic Routing adalah fungsi dari routing protocol yang berkomunikasi dengan router yang lain untuk meremajakan (update) tabel routing yang ada. Dengan demikian , administrator tidak perlu melakukan updating jalur (path) jika terjadi perubahan jalur transmisi (path)
Baca Selengkapnya disini
RIP (Routing Information Protocol) adalah sebuah protocol routing dinamisyang digunakan dalam jaringan LAN  dan WAN . Oleh karena itu protocol ini di klarisifikasikan sebagai Interior Gateway Protocol (IGP).

Baca selengkapnya disini

2. Tujuan
3. Alat dan Bahan
  • PC dengan keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
  • Kita buka packet tracer nya
  •  buat topologi sepertini ini
  •  Kita atur ip client nya terlebih dahulu
Klik 2x pada pc client --> desktop --> ip configuration
 
Lakukan konfigurasi pc client yang lain sama seperti konfigurasi pada gambar diatas, saya yakin anda semua sudah bisa.
ip client :
PC0 : 22.168.50.1/24
PC1 : 22.168.50.2/24
PC2 : 22.168.50.3/24
PC3 : 22.168.50.4/24
PC4 : 172.168.50.1/24
PC5 : 172.168.50.2/24
PC6 : 172.168.50.3/24
PC7 : 172.168.50.4/24
PC8 : 192.168.50.1/24
PC9 : 192.168.50.2/24
PC10 : 192.168.50.3/24
PC11 : 192.168.50.4/24
  •  Konfigurasi IP Router
Router0

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 22.168.50.254 255.255.255.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/0
Router(config-if)#ip address 10.10.10.1 255.0.0.0
Router(config-if)#no shutdown

Router1

Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface fa 0/0
Router(config-if)#ip address 10.10.10.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 100.100.100.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 1/0
Router(config-if)#ip address 172.168.50.254 255.255.0.0
Router(config-if)#no shutdown
Router2
Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface fa 0/0
Router(config-if)#ip address 192.168.50.254 255.255.255.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 100.100.100.2 255.0.0.0
Router(config-if)#no shutdown
  • Kemudian kita lakukan konfigurasi Routing RIPv2 nya
Router 0
Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router rip
Router(config-router)#version 2
Router(config-router)#network 10.10.10.0
Router(config-router)#network 22.168.100.0
Router(config-router)#network 22.168.200.0
Router(config-router)#network 22.168.50.0
Router(config-router)#no auto-summary
Lakukan konfigurais router yang lainnya sama seperti konfigurasi di atas
  • Selanjutnya kita tes dengan perintah "ping" pada pc client
Klik 2x pada pc client --> desktop -->command prompt
 Nah itu sudah tertuliskan Reply from  . . . maka itu sudah berhasil.
5. Kesimpulan
6. Referensi
https://id.wikipedia.org/wiki/Routing_Information_Protocol
CCNA Lab Guide Nextrain_1st Edition_Full Version.pdf

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Rabu, 27 Juli 2016

Routing Dynamic EIGRP di Packet Tracer

Assalamu'alaikum Wr. Wb.

Kemarin saya sudah posting tentang Konfigurasi Routing Static di Packet Tracer dan sekarang saya akan membahas tentang konfigurasi routing dynamic di packet tracer. Sebelum kita melakukan konfigurasi nya, pertama-tama kita kita harus mengetahui dahulu apa itu dynamic routing.
1. Pengertian
Dynamic Routing adalah fungsi dari routing protocol yang berkomunikasi dengan router yang lain untuk meremajakan (update) tabel routing yang ada. Dengan demikian , administrator tidak perlu melakukan updating jalur (path) jika terjadi perubahan jalur transmisi (path)

Baca Selengkapnya disini

2. Tujuan
Kita dapat melakukan routing secara otomatis tanpa harus mengatus routing nya satu per satu.
3. Alat dan Bahan
  • PC dalam keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
  • Buka Packet Tracer nya
Buat topologi seperti ini. Jika masih bingung dalam membuat topologi baca disini

  • Kita atur ip router nya
Router>enable                                                        --> mengaktifkan router
Router#conf t (configure terminal)                        --> masuk konfigurasi
Router(config)#interface 0/0                                  --> masuk ke interface
Router(config-if)#ip address 10.10.10.2 255.0.0.0 --> atur ip address
Router(config-if)#no shutdown                               --> mengaktifkan konfigurasi

Router(config-if)#ex (exit)                                       --> keluar dari interface
Router(config)#interface fa 0/1
Router(config-if)#ip address 172.168.100.1 255.255.0.0
Router(config-if)no shutdown
Untuk router yang lain konfigurasinya sama seperti konfigurasi sebelumnya
  • Konfigurasi IP Client
klik 2x pada pc client --> desktop --> ip  configuration

atur ip nya

PC 0
IP Address     192.168.100.10
Subnet Mask 255.255.255.0
Gateway        192.168.100.1

PC1
IP Address     192.168.100.11
Subnet Mask 255.255.255.0
Gateway        192.168.100.1

PC2
IP Address     172.168.100.20
Subnet Mask 255.255.0.0
Gateway        172.168.100.1

PC3
IP Address     171.168.100.21
Subnet Mask 255.255.0.0
Gateway        172.168.100.1
  • Konfigurasi Router Dynamic EIGRP
 

Router 1
Router>enable
Router#conf t
Router(config)#router eigrp 100
Router(config-router)#network 10.10.10.0
Router(config-router)#network 100.100.100.0
Router(config-router)#network 100.100.200.0
Router(config-router)#network 192.168.100.0
Router(config-router)#no auto-summary

Ruter 2
Router>enable
Router#conf t
Router(config)#router eigrp 100
Router(config-router)#network 10.10.10.0
Router(config-router)#network 200.200.100.0
Router(config-router)#network 200.200.200.0
Router(config-router)#network 172.168.100.0
Router(config-router)#no auto-summary
  • Kita cek dengan ping
 
Jika sudah Reply from . . . . . itu berarti sudah berhasil
Jika belum Reply from . . . . . mungkin itu masih eror saat konfigurasi

5. Kesimpulan
Kita dapat melakukan konfigurasi routing dynamic eigrp dengan benar dan memudahkan administrator dalam melakukan penghubungan dua jaringan secara mudah.

6. Referens

http://hendipradana96.blogspot.co.id/2013/04/pengertian-dynamic-routing.html
CCNA Lab Guide Nixtrain_1st Edition_Full Version.pdf

Sekian Semoga Bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Selasa, 26 Juli 2016

Setting Router sebagai DHCP Server di Pakcet Tracer

Assalamu'alaikum Wr. Wb.

Pada postingan saya sebelumnya saya sudah membahas tentang Membuat DHCP Server di Packet Tracer, dan sekarang saya akan sedikit membahas tentang Setting Router sebagai DHCP Server di Packet Tracer.
1. Pengertian

DHCP (Dynamic Host Configuration Protocol) adalah protocol yang berbasis arsitektur client/server yang dipakai untuk memudahkan pengalokasian alamat ip dalam suatu jaringan

Baca Selengkapnya disini

2. Tujuan

Tujuan kegiatan kali ini adalah untuk memudahkan administrator dalam melakukan pengelolaan ip address ke client yang dilakukan secara otomatis dnegan DHCP

3. Alat dan Bahan
  • PC dengan keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
 Buka CIsco nya


5. Kesimpulan

Kesimpulannya adalah konfigurasi dengan menggunakan dhcp ini kegiatanadministrator dalam melakukan pengelolaan ip address ke client menjadi lebih mudah karena sudah ip sudah diatur secara otomatis.

6. Referensi
https://en.wikipedia.org/wiki/Dynamic_Host_Configuration_Protocol
http://fahmidwi42.blogspot.co.id/2016/07/setting-router-cisco-sebagai-dhcp.html

Sekoan Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Senin, 25 Juli 2016

Konfigurasi Routing Static Di Cisco Packet Tracer

Assalamu'alaikum Wr. Wb.

1. Pengertian

Routing Static adalah salah satu jenis routing yang dikelola admin jaringan yang disetting secara manual.

Ciri-ciri routing static
  • Pengisian tabel routing dilakukan secara manual oleh administrator
  • Biasanya hanya dibuat dalam skala kecil
2. Tujuan

Tujuan kegiatan ini adalah untuk menghubungkan dua jaringan atau lebih yang berbeda subnet dengan keamanan yang lebih.

3. Alat dan Bahan
  • PC dengan keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
- Buka cisco packet tracernya

Rancang jaringan seperti ini
 - Konfigurasi IP dari setiap routernya seperti ketentuan pada gambar diatas
Router>enable --> masuk ke router
Router#configure --> konfigurasi router
Router(config)#interface fa 0/0 --> konfigurasi interface fastethernet 0/0
Router(config-if)#ip address 192.168.10.1 255.255.255.0 --> memberikan ip dan subnet mask
Router(config-if)#no shutdown --> mengaktifkan router
untuk konfigurasi router lainnya silahkan anda coba sendiri, saya yakin anda bisa melakukannya :-D

Jika sudah terkonfigurasi semuanya lanjut ke langkah selanjutnya

- Konfigurasi routing pada setiap router yang ada
Ikuti langkah-langkah berikut, sintagnya masih sama yang tadi yaa..

Itu konfigurasi router 0. ketentuan mengisikan ip route nya ada dibawah ini

Router 0
Routing(config)#ip route 192.168.20.0 255.255.255.0 192.168.100.2
Routing(config)#ip route 192.168.200.0 255.255.255.0 192.168.100.2
Routing(config)#ip route 192.168.30.0 255.255.255.0 192.168.200.2

Router 1
Routing(config)#ip route 192.168.10.0 255.255.255.0 192.168.100.1
Routing(config)#ip route 192.168.30.0 255.255.255.0 192.168.200.2

Router 2
Routing(config)#ip route 192.168.20.0 255.255.255.0 192.168.200.1
Routing(config)#ip route 192.168.100.0 255.255.255.0 192.168.200.1
Routing(config)#ip route 192.168.10.0 255.255.255.0 192.168.100.1
- Kemudian kita setting ip pada semua client, ketentuannya seperti gambar awal tdi
Klik 2x pada pc client --> desktop --> ip configuration
PC 0
Ip Address 192.168.10.3
Subnet Mask 255.255.255.0
Gateway 192.168.10.1 --> ip router

PC 1
Ip Address 192.168.20.3
Subnet Mask 255.255.255.0
Gateway 192.168.20.1 --> ip router

PC 2
Ip Address 192.168.30.3
Subnet Mask 255.255.255.0
Gateway 192.168.30.1 --> ip router
- Terakhir kita cek dengan menggunakan surat (PDU)
Keterangan, jika sudah "Successful" maka sudah berhasil, dan apabila masih "failed" itu masih ada yang salah. Jika salah lakukan silahkan lakukan identifikasi kesalahan.

5. Kesimpulan

Routing static sangat sangat berguna untuk menghubungkan dua jaringan yang berbeda subnet sehingga dapat sharing lebih aman. Routing static dikatakan lebih aman dari routing dynamic, karena tabel routing static dilakukan secara manual oleh administrator
6. Referensi

http://mypctutorel.blogspot.co.id/2013/09/pengertian-serta-perbedaan-routing.html
http://fahmidwi42.blogspot.co.id/2016/07/konfigurasi-routing-static-di-cisco.html

Sekian semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share: