Kamis, 04 Agustus 2016

Konfigurasi Mail Server dan Web Mail di Debian Jessie

Assalamu;alaikum Wr. Wb.
1. Pengertian

Mail Transfer Agent (MTA) atau lebih dikenal dengan mail server merupakan salah satu komponen penting pada server Internet. Memilih berbagai MTA sangat sulit, karena setiap orang memiliki kebutuhan dan pertimbangan yang berbeda. Sangat perlu dipahami pertimbangan dan kebiasaan sistem administrator dalam menggunakan jenis MTA-nya, karena e-mail merupakan suatu layanan yang sangat penting pada server Internet.
Baca selengkapnya disini
Webmail ( atau email berbasis web ) adalah klien email diimplementasikan sebagai aplikasi web yang berjalan pada web server . Contoh software webmail yang Roundcube dan SquirrelMail . Contoh penyedia webmail adalah AOL Mail , Gmail , Outlook.com dan Yahoo! Mail . [ 1 ] Banyak penyedia webmail juga menawarkan akses email oleh klien email desktop menggunakan protokol email standar , sementara banyak penyedia layanan internet menyediakan klien webmail sebagai bagian dari layanan email termasuk dalam paket layanan internet mereka .
Baca selengkapnya disini

2. Tujuan

Kita dapat mengkonfigurasi mail server dan web mail yang akan kita buat, dan kita dapat mengelola nya
3. Alat dan Bahan
  • PC/Laptop dengan keadaan baik
  • PC Server yang sudah terinstall Debian Jessie
  • Koneksi Internet
4. Langkah Kerja
Konfigurasi Mail Server
a Install paket mail server nya, lakukan dengan perintah
# apt-get install postfix courier-imap courier-pop
- Pilih “Internet Site”
- Isikan mail nya di ikuti domainnya
mail.nanda.net
- Pada proses ini pilih yes untuk melanjutkan
b. Kita membuat directory mail server nya, lakukan dengan perintah
# maildirmake /etc/skel/Maildir
Perhatikan huruf besar dan kecil nya

c. Kita edit file main.cf, lakukan dengan perintah
# nano /etc/postfix/main.cf
Kemudian isikan scrip berikut ini dibagian paling bawah
home_mailbox = Maildir/

d. Kemudian kita lakukan konfigurasi ulang postfix nya, lakukan dengan perintah
# dpkg-reconfigure postfix
- Pada proses ini pilih yes untuk melanjutkan
- Pilih internet site
- Kita masukkan domainnya (mail.nanda.net)
- Pada proses ini biarkan kosong saja
- Pada proses ini biarkan defaultnya saja, karena tidak ada yang ditambahkan di proses ini
- Pada proses ini pilih no saja
- Pada proses ini tambahkan 0.0.0.0/0 di bagian paling belakang
- Pada proses ini pilih no saja

- Pada proses ini kita langsung yes saja, biarkan konfigurasinya default

- Pada proses ini kita langsung yes saja, biarkan konfigurasinya default

- Pada proses ini kita pilih ipv4, lalu enter

e. Kemudian kita membuatu user, lakukan dengan perintah
root@nanda:/# adduser lilik
Adding user `lilik' ...
Adding new group `lilik' (1005) ...
Adding new user `lilik' (1005) with group `lilik' ...
Creating home directory `/home/lilik' ...
Copying files from `/etc/skel' ...
Enter new UNIX password:
Retype new UNIX password:
passwd: password updated successfully
Changing the user information for lilik
Enter the new value, or press ENTER for the default
Full Name []:
Room Number []:
Work Phone []:
Home Phone []:
Other []:
Is the information correct? [Y/n]
Buat satu lagi untuk mengecek nya dengan melakukan pengiriman email, cara nya sama dengan yang di atas

f. Kita tambahkan scrip berikut ini di db. yang sudah kita buat di bind9,
Edit dahulu di db.nama, lakukan dengan perintah
#nano /etc/bind/db.nanda

Isikan scripnya seperti dibawah ini
mail    IN    A    IP Server kita

kemudian ke db.ip nya, lakukan dengan cara
#nano /etc/bind/db.13

Isikan scripnya seperti dibawah ini
oktet ip terakhir dari server    PTR   A    mail.nama domain kita (mail.nanda.net)

g. Kita restart semuanya, lakukan dengan perintah
#/etc/init.d/postfix restart
#/etc/init.d/courier-imap restart
#/etc/init.d/courier-pop restart
#/etc/init.d/bind9 restart

Konfigurasi WebMail
a. Install paket web mailnya, lakukan dengan perintah
# apt-get install squirrelmail

b. Edit file apache2
#nano /etc/apache2/apache2.conf

Tambahkan scrip berikut di bagian paling bawah
Include "/etc/squirrelmail/apache.conf"
c. Kita edit file apache.conf, lakukan dengan perintah
#nano /etc/squirrelmail/apache.conf
edit :
1) hapus # pada bagian <Virtualhost 1.2.3.4> sampai </Virtualhost>
2) Ubah angka 1.2.3.4 menjadi *:80
3) Ubah webmail.domain.com menjadi mail.domain anda (mail.nanda.net)
Document root merupakan penyimpanan dari mail server anda

Kemudian kita restart apache2, lakukan dengan perintah
#/etc/init.d/apache2 restart

Kemudai kita buat semacam sortcut dari directory /usr/share/squirrelmail/ ke directory /var/www/mail , lakukan dengan perintah
#ln -s /usr/share/squirrelmail/ /var/www/mail/

5. Kesimpulan
Dari kegiatan kali ini dapat kita simpulkan bahwa mail server dan web mail yang kita konfigurasi tadi dapat digunakan pengguna untuk saling megirim email atau berkas lainnya yang berufa file, dan akan lebih menghemat kertas.

6. Referensi
https://en.wikipedia.org/wiki/Webmail
https://id.wikipedia.org/wiki/Mail_transfer_agent
https://farid1611.blogspot.co.id/2016/07/konfigurasi-mail-server-webmail.html

Sekian Semoga Bermanfaat. Terimakasih
Wassalamu'alaikum WR. Wb.
Share:

Rabu, 03 Agustus 2016

Konfigurasi Samba File Server

Assalamu'alaikum Wr. Wb.
1. Pengertian

Samba adalah program bersifat open source yang menyediakan layanan berbagi file (file server) dan berbagi alat pencetak (print service), resolusi nama netBIOS, dan pengumuman layanan (netBIOS service announcement/browsing).

Baca selengkapnya disini

2. Latar Belakang

File server memberikan layanan berupa peyedia file ataupun folder yang dapat diakses bersama-sama oleh para pengguna didalam suatu jaringan. File Server sering kali disebut juga sebagai sistem file sharing. Keuntungan dari penggunaan file server ini dapat dilihat dari segi keefisiensi-nya
3. Tujuan

Tujuan nya adalah untuk menghubungkan antara mesin Linux (UNIX) dengan mesin windows. Sebagai perangkat lunak yang cukup banyak fungsinya yang dapat dilakukan oleh samba software, mulai dari menjembatani sharing file, sharing device, DHCP, FTP, sebagai gateway, dan lain sebagainya.

4. Alat dan Bahan
  • PC/Laptop dengan keadaan sehat/baik
  • PC Server yang sudah terinstall Debian 8
  • Koneksi Internet
5. Langkah Kerja

- Intall paket samba nya terlebih dahulu, lakukan dengan perintah
# apt-get install samba
- Edit file smb.conf, lakukan dengan perintah
# nano /etc/samba/smb.conf
Isikan sintag berikut di paling bawah
[nanda.net]
path = /home/nandalilik  --> "letak file-file yang akan dibagikan"
browseable = yes   --> "yes brarti dapat dilihat oleh public"
writeable = yes  --> "yes brarti dapat ditambah file atau folder dari client yang membuka, jika no maka sebaliknya"
guest ok = no  --> "jika yes berarti dapat dapat ijin untuk tamu atau tanpa password , jika no maka sebaliknya"
public = no   -->
read only = no
security = user  --> "jika share maka enkripsi tanpa password, jika user maka menggunakan enkripsi password"
Simpan dengan menekan tombol ctrl+x --> y --> enter
- Sekarang kita buat user untuk client, lakukan dengan perintah
# smbpasswd -a  nandalilik
New SMB password:   --> password user
Retype new SMB password:  -->  mengulang mengisikan password untuk verifikasi
Added user nandalilik.
- Kita restart samba nya, lakukan dengan perintah
# /etc/init.d/samba restart
- Buka dengan PC client
Kemudian ketikan di kotak pencarian "smd://192.168.13.1 (ip server)
Maka akan muncul tampilan seperti dibawah ini
- Klik 2x pada folder domain, maka anda akan disuruh memasukkan username & password yang sudah dibuat tadi

- Jika sudah maka akan muncul tampilan seperti ini
Kenapa kosong ? karena saya belum mengisi apa pun di server saya :-).

6. Kesimpulan

Dari kegiatan kali ini dapat kita simpulkan bahwa di samba file server ini digunakan bebagai pelayanan file atau data untuk pengguna (atau tempat penyimpanan berkas-berkas penting)

7. Referensi
https://id.wikipedia.org/wiki/Samba_(perangkat_lunak)
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga Bermanfaat. Terimakasih
Wassalamu'alaikum Wr. Wb.
Share:

Selasa, 02 Agustus 2016

Konfigurasi NTP di Debian Jessie

Assalamu'alaikum Wr. Wb.

Pada kesempatan kali ini saya akan sedikit membahas tentang NTP.
Sebelum kita melanjutkan ke konfigurasinya, sebelumnya kita ketahui dahul apa itu NTP?
1. Pengertian

NTP (Network Time Protocol) adalah protocol jaringan untuk sinkronisasi jam atau waktu antara sistem komputer melalui paket-switched, variabel - latency jaringan data.

baca selengkapnya disini

2. Tujuan

Tujuan dari kegiatan ini adalah untuk mengatur waktu di komputer server agar jika server digunakan untuk mengirim paket data, paket data tersebut dapat terkirim tepat waktu.

3. Alat dan Bahan
  • PC dengan keadaan baik
  • PC Server yan sudah terinstall Debian 8
  • Koneksi internet
4. Langkah Kerja

- Install paket NTP nya , saya menggunakan "ntp ntpdate", lakukan dengan perintah 
#apt-get install ntp ntpdate
- Edit file ntp.conf di directory /etc dengan perintah
#nano /etc/ntp.conf
- Cari nama server 0.debian, kemudian kasih tanda # di depan server 0 - 3, lalu tambahkan baris ini pada bagian paling bawah , tambahkan "server 127.127.1.0

- Masih didalam file ntp.conf, cari lagi "restric 192.168.123.0 mask 255.255.255.0 notrust", lalu hilangkan tanda # nya kemudian ubah menjadi seperti ini
"restric 192.168.13.0 mask 255.255.255.0 nomodifi notrap"
Simpan dengn menekan tombol ctrl+x, y , enter
- Restart ntp nya, lakukan dengan perintah
#/etc/init.d/ntp restart
- Kemudian kita cek ntp-server local sudah bekerja dengan baik atau belum, lakukan dengan perintah
#ntpq -p
Jika bagian "jitter" sudah menujukan angka 0.000 atau 0.001 maka sudah benar, jika belum maka cek ulang file ntp.conf nya

- Cek date nya, lakukan dengan perintah
#date
Maka waktu dan taggal sudah teratur otomatis

5. Kesimpulan
6. Referensi
https://en.wikipedia.org/wiki/Network_Time_Protocol
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Senin, 01 Agustus 2016

Konfigurasi Securing Web Server (HTTPS) di Debian Jessie

Assalamu'alaikum Wr. Wb.

Hai, Pada kesempatan kali ini saya akan membahas sedikit tentang Konfigurasi Securing Web Server atau biasa disebut HTTPS. Sebelum kita melakukan konfigurasinya, kita harus mengetahui dahulu apa itu HTTPS?
1. Pengertian

HTTPS adalah protocol yang digunakan untuk melakukan komunikasi secara aman melalui jaringan komputer yang banyak digunakan di internet. HTTPS terdiri dari komunikasi yang melalui Hypertext Transfer Protocol (HTTP) dalam koneksi enkripsi dalam Transport Layer Secuity atau pendahulunya, Secara Source Sockets Layer (SSL).

Baca selengkapnya disini

2. Tujuan

Tujuan kegiatan ini adalah kita dapat mengkonfigurasi HTTPS sehingga dapat bermanfaat sebagai pengamanan terhadap web server atau situs kita terhadap serangan dari pihak yang tidak bertanggung jawab.

3. Alat dan Bahan
  • PC clien yang siap pakai dan kondisi baik
  • PC Server yang sudah terinstall Debian 
  • Koneksi Internet
4. Langkah Kerja

- Pertama kita tuliskan perintah seperti dibawah
#openssl req -new -x509 -days 365 -nodes -out/etc/apache2/apache2.pem -keyout /etc/apache2/apache2.pem 
- Lalu akan ada perintah mengisi seperti ini

Country Name (2 letter code) [AU]:ID     --> Nama Negara
State or Province Name (full name) [Some-State]:Central Java  
--> Provinsi
Locality Name (eg, city) []:Klaten   
--> Kota
Organization Name (eg, company) [Internet Widgits Pty Ltd]:  
Organizational Unit Name (eg, section) []:
Common Name (e.g. server FQDN or YOUR name) []:nanda.net  
--> Nama Domain
Email Address []:admin@nanda.com
- Kemudian kita mengaktifkan ssl nya, dengan perintah
# a2enmod ssl
- Kemudian restrat apache2
#/etc/init.d/apache2 restart
 - Edit file posts.conf untuk memastikan Listen 443 sudah terisikan, lakukan dengan cara :
# nano /etc/apache2/ports.conf
-  Edit file 000-default.conf, dengan perintah
# nano /etc/apache2/sites-available/000-default.conf
- Kemudian isikan scrip seperti dibawah ini (isikan pada bagian paling bawah)
<VirtualHost *:443>
ServerName nanda.net  
--> Nama Domain
ServerAlias www.nanda.net 
--> Nama Sub Domain

SSLEngine on
SSLCertificateFile /etc/apache2/apache2.pem
</VirtualHost>
 CTRL + X , y , enter untuk menyimpan konfigurasi
- Kemudian restart apache2 nya lagi, dengan perintah
#/etc/init.d/apache2 restart
- Kemudian masuk ke Browser client, tuliskan https:// domain server atau https:// ip server di urlbox, Misal : https:nanda.net, kemudian muncul tampilan seperti ini
Ikuti alur angkanya, maka akan muncul gambar seperti ini

Kemudian klik "Confirm Secirity Exception" untuk mengkonfirmasi, maka akan muncul seperti ini
Jika sudah muncul tampilan seperti di atas maka sudah berhasil

5. Kesimpulan

Hasil dari kegiatan kali ini dapat kita sibpulkan bahwa HTTPS berguna dalam pengamanan suatu web server dari serangan pihak yang tidak bertanggung jawab, dan juga dapat digunakan untuk pembayaran di World Wide Web (WWW), Email dan juga untuk transaksi sensitif dalam sistem informasi perusahaan.
6. Referensi
https://id.wikipedia.org/wiki/HTTP_Secure
https://farid1611.blogspot.co.id/2016/07/konfigurasi-securing-web-server-https.html
Buku Konfigurasi Debian Server_Ver_BLC_Telkom.pdfMA

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Sabtu, 30 Juli 2016

Evaluasi Kegiatan Satu Minggu yang lalu di BLC Telkom Klaten

Assalamu'alaikum Wr. Wb.

Nah.. Satu minggu kemarin saya sudah melakukan kegiatan-kegiatan dan pada hari ini saya akan sedikit membahas tentang evaluasi kegiatan di BLC Telkom Klaten.
1. Pengertian
Apasih evaluasi itu ?
Evaluasi adalah suatu kegiatan penilaian yang dilakukan sebuah kelompok atau perusahaan dimana dihari itu seluruh anggota melakukan kegiatah sharing tentang apa yang mereka lakukan pada satu minggu yang lalu yang berupa presentasi.

2. Tujuan
Tujuannya di adakan sharing kegiatan yang dilakukan dalam satu minggu adalah untuk mengetahui sejauh mana kemampuan kita dan jika ada suatu kesalahan dalam melakukan kegiatan dalam meminta saran dari audien yang mendengarkan presentasi kita.

3. Alat dan Bahan
  • Laptop/PC
  • LCD Proyektor
  • Pemateri
  • Audien (Pendengar)
4. Langkah Kerja
Ini adalah keigatan evaluasi yang dapat saya abadikan


5. Kesimpulan
Kesimpulan dari kegiatan hari ini adalah kita dapat menambah wawasan kita karena kita mendapat berupa sanggahan dari audien untuk memperbaiki kegiatan kami dalam satu minggu kemarin.

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Jumat, 29 Juli 2016

Konfigurasi OSPF di Packet Tracer

Assalamu'alaikum Wr. Wb.

1. Pengertian
OSPF (Open Shortest Path First) adalah sebuah routing protocol standart terbuka yang telah di implementasikan oleh sejumlah besar vendor jaringan.

OSPF merupakan sebuah routing rotocol sejenis IGRP (Interior Gateway Routing Protocol) yang hanya dapat bekerja dalam jaringan internal suatu organisasi atau perusahaan. Jaringan internal adalah jaringan dimana anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya, atau dengan kata lain , anda masih memiliki hak administrator terhadap jaringan tersebut.

Baca Selengkapnya disini

2. Tujuan
Membagi jaringan yang besar menjadi beberapa area

3. Alat dan Bahan
  • PC dalam keadaan baik, normal
  • Cisco Packet Tracer
4. Langkah Kerja
  • Buka Packet Tracer nya
  • Buat topologi nya seperti ini
  • Atur IP Router nya
Router 1
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 2/0
Router(config-if)#ip address 10.10.10.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 20.20.1.1 255.0.0.0
Router(config-if)#no shutdown

Router 2
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 2/0
Router(config-if)#ip address 10.10.10.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface se 3/0
Router(config-if)#ip address 100.100.100.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 172.168.1.1 255.255.0.0
Router(config-if)#no shutdown

Router 3
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface se 3/0
Router(config-if)#ip address 100.100.100.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#ex
Router(config)#interface fa 0/0
Router(config-if)#ip address 192.168.1.1 255.255.255.0
Router(config-if)#no shutdown
  •  Atur IP Client nya
Klik 2x pada pc client --> desktop --> ip configuration
           IP Address      Gateway
PC 1 : 20.20.1.2       20.20.1.1
PC 2 : 20.20.1.3       20.20.1.1
PC 3 : 172.168.1.2   172.168.1.1
PC 4 : 172.168.1.3   172.168.1.1
PC 5 : 192.168.1.2   192.168.1.1
PC 6 : 192.168.1.3   192.168.1.1
  •  Konfigurasi OSPF
Router 1
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 10.10.10.0 0.0.0.255 area 0
Router(config-router)#network 20.20.100.1 0.0.0.255 area 0
Router(config-router)#network 20.20.200.1 0.0.0.255 area 0
Router(config-router)#network 20.20.1.1 0.0.0.255 area 0
Router(config-router)#

Router 2
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 10.10.10.0 0.0.0.255 area 0
Router(config-router)#network 100.100.100.0 0.0.0.255 area 0
Router(config-router)#network 172.168.100.0 0.0.0.255 area 0
Router(config-router)#network 172.168.200.0 0.0.0.255 area 0
Router(config-router)#network 172.168.1.0 0.0.0.255 area 0
Router(config-router)#

Router 3
Router>enable
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router ospf 1
Router(config-router)#network 100.100.100.0 0.0.0.255 area 0
Router(config-router)#network 192.168.100.0 0.0.0.255 area 0
Router(config-router)#network 192.168.200.0 0.0.0.255 area 0
Router(config-router)#network 192.168.1.0 0.0.0.255 area 0
Router(config-router)#
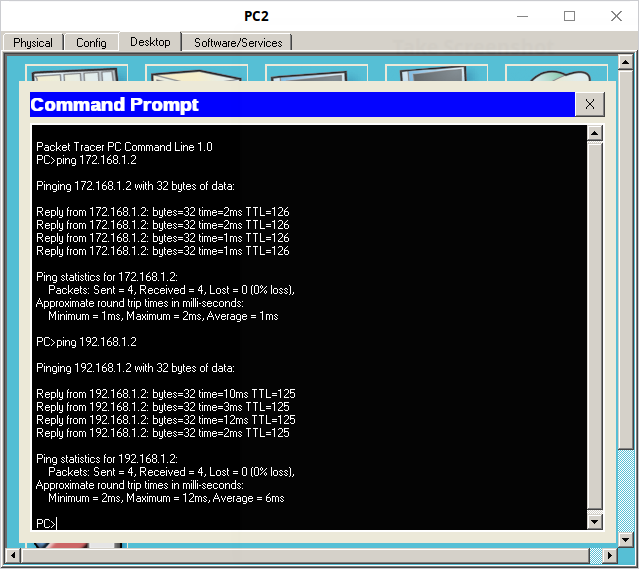
  • Kita cek dengan ping
Klik 2x pada pc client --> desktop --> command prompt
tuliskan ping . . . .(ip yang mau di cek)

5. Kesimpulan
Kesimpulannya kita dapat membagi jaringan yang besar menjadi jaringan yang lebih kecil dan kita lebih mudah dalam mengkonfigurasi ip client nya

6. Referensi

https://id.wikipedia.org/wiki/OSPF
http://santekno.blogspot.co.id/2013/01/ospf-open-shortest-path-first.html#popup
CCNA La Guide Nixtrains_1st Edition_Full Version.pdf

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Kamis, 28 Juli 2016

Routing Dynamic RIPv2 di Packet Tracer

Assalamu'alaikum Wr. Wb.

Kemarin saya sudah memposting tentang Simulasi Routing Dynamic EIGRP di Packet Tracer, sekarang saya akan sedikit membahas tentang Routing Dynamic RIPv2 di Packet Tracer.

Sebelum kita memulai kegiatan ini, kita harus mengetahui dahulu apa itu Routing Dynamic RIP.

1. Pengertian
Dynamic Routing adalah fungsi dari routing protocol yang berkomunikasi dengan router yang lain untuk meremajakan (update) tabel routing yang ada. Dengan demikian , administrator tidak perlu melakukan updating jalur (path) jika terjadi perubahan jalur transmisi (path)
Baca Selengkapnya disini
RIP (Routing Information Protocol) adalah sebuah protocol routing dinamisyang digunakan dalam jaringan LAN  dan WAN . Oleh karena itu protocol ini di klarisifikasikan sebagai Interior Gateway Protocol (IGP).

Baca selengkapnya disini

2. Tujuan
3. Alat dan Bahan
  • PC dengan keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
  • Kita buka packet tracer nya
  •  buat topologi sepertini ini
  •  Kita atur ip client nya terlebih dahulu
Klik 2x pada pc client --> desktop --> ip configuration
 
Lakukan konfigurasi pc client yang lain sama seperti konfigurasi pada gambar diatas, saya yakin anda semua sudah bisa.
ip client :
PC0 : 22.168.50.1/24
PC1 : 22.168.50.2/24
PC2 : 22.168.50.3/24
PC3 : 22.168.50.4/24
PC4 : 172.168.50.1/24
PC5 : 172.168.50.2/24
PC6 : 172.168.50.3/24
PC7 : 172.168.50.4/24
PC8 : 192.168.50.1/24
PC9 : 192.168.50.2/24
PC10 : 192.168.50.3/24
PC11 : 192.168.50.4/24
  •  Konfigurasi IP Router
Router0

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 22.168.50.254 255.255.255.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/0
Router(config-if)#ip address 10.10.10.1 255.0.0.0
Router(config-if)#no shutdown

Router1

Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface fa 0/0
Router(config-if)#ip address 10.10.10.2 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 100.100.100.1 255.0.0.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 1/0
Router(config-if)#ip address 172.168.50.254 255.255.0.0
Router(config-if)#no shutdown
Router2
Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface fa 0/0
Router(config-if)#ip address 192.168.50.254 255.255.255.0
Router(config-if)#no shutdown

Router(config-if)#exit
Router(config)#interface fa 0/1
Router(config-if)#ip address 100.100.100.2 255.0.0.0
Router(config-if)#no shutdown
  • Kemudian kita lakukan konfigurasi Routing RIPv2 nya
Router 0
Router>enable
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#router rip
Router(config-router)#version 2
Router(config-router)#network 10.10.10.0
Router(config-router)#network 22.168.100.0
Router(config-router)#network 22.168.200.0
Router(config-router)#network 22.168.50.0
Router(config-router)#no auto-summary
Lakukan konfigurais router yang lainnya sama seperti konfigurasi di atas
  • Selanjutnya kita tes dengan perintah "ping" pada pc client
Klik 2x pada pc client --> desktop -->command prompt
 Nah itu sudah tertuliskan Reply from  . . . maka itu sudah berhasil.
5. Kesimpulan
6. Referensi
https://id.wikipedia.org/wiki/Routing_Information_Protocol
CCNA Lab Guide Nextrain_1st Edition_Full Version.pdf

Sekian Semoga bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share:

Rabu, 27 Juli 2016

Routing Dynamic EIGRP di Packet Tracer

Assalamu'alaikum Wr. Wb.

Kemarin saya sudah posting tentang Konfigurasi Routing Static di Packet Tracer dan sekarang saya akan membahas tentang konfigurasi routing dynamic di packet tracer. Sebelum kita melakukan konfigurasi nya, pertama-tama kita kita harus mengetahui dahulu apa itu dynamic routing.
1. Pengertian
Dynamic Routing adalah fungsi dari routing protocol yang berkomunikasi dengan router yang lain untuk meremajakan (update) tabel routing yang ada. Dengan demikian , administrator tidak perlu melakukan updating jalur (path) jika terjadi perubahan jalur transmisi (path)

Baca Selengkapnya disini

2. Tujuan
Kita dapat melakukan routing secara otomatis tanpa harus mengatus routing nya satu per satu.
3. Alat dan Bahan
  • PC dalam keadaan baik
  • Cisco Packet Tracer
4. Langkah Kerja
  • Buka Packet Tracer nya
Buat topologi seperti ini. Jika masih bingung dalam membuat topologi baca disini

  • Kita atur ip router nya
Router>enable                                                        --> mengaktifkan router
Router#conf t (configure terminal)                        --> masuk konfigurasi
Router(config)#interface 0/0                                  --> masuk ke interface
Router(config-if)#ip address 10.10.10.2 255.0.0.0 --> atur ip address
Router(config-if)#no shutdown                               --> mengaktifkan konfigurasi

Router(config-if)#ex (exit)                                       --> keluar dari interface
Router(config)#interface fa 0/1
Router(config-if)#ip address 172.168.100.1 255.255.0.0
Router(config-if)no shutdown
Untuk router yang lain konfigurasinya sama seperti konfigurasi sebelumnya
  • Konfigurasi IP Client
klik 2x pada pc client --> desktop --> ip  configuration

atur ip nya

PC 0
IP Address     192.168.100.10
Subnet Mask 255.255.255.0
Gateway        192.168.100.1

PC1
IP Address     192.168.100.11
Subnet Mask 255.255.255.0
Gateway        192.168.100.1

PC2
IP Address     172.168.100.20
Subnet Mask 255.255.0.0
Gateway        172.168.100.1

PC3
IP Address     171.168.100.21
Subnet Mask 255.255.0.0
Gateway        172.168.100.1
  • Konfigurasi Router Dynamic EIGRP
 

Router 1
Router>enable
Router#conf t
Router(config)#router eigrp 100
Router(config-router)#network 10.10.10.0
Router(config-router)#network 100.100.100.0
Router(config-router)#network 100.100.200.0
Router(config-router)#network 192.168.100.0
Router(config-router)#no auto-summary

Ruter 2
Router>enable
Router#conf t
Router(config)#router eigrp 100
Router(config-router)#network 10.10.10.0
Router(config-router)#network 200.200.100.0
Router(config-router)#network 200.200.200.0
Router(config-router)#network 172.168.100.0
Router(config-router)#no auto-summary
  • Kita cek dengan ping
 
Jika sudah Reply from . . . . . itu berarti sudah berhasil
Jika belum Reply from . . . . . mungkin itu masih eror saat konfigurasi

5. Kesimpulan
Kita dapat melakukan konfigurasi routing dynamic eigrp dengan benar dan memudahkan administrator dalam melakukan penghubungan dua jaringan secara mudah.

6. Referens

http://hendipradana96.blogspot.co.id/2013/04/pengertian-dynamic-routing.html
CCNA Lab Guide Nixtrain_1st Edition_Full Version.pdf

Sekian Semoga Bermanfaat. Terimakasih

Wassalamu'alaikum Wr. Wb.
Share: